驗收單 · 2026-10-22 · 约 7 分钟
Okta Verify 用了一年半的實感——從推送驗證到 FastPass 免密的一路磨合
| 軟體 | Okta Verify | 分類 | 系统工具 |
|---|---|---|---|
| 版本 | 7.39.0 | 體積 | 44.37M |
| 開發方 | 暂无资料 | 狀態 | 已歸檔 |
Okta Verify 是什麼
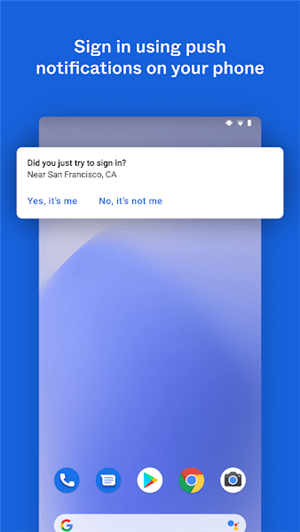
Okta Verify官網 推薦的這款應用是企業環境中最常見的多因素驗證應用之一——簡單說就是在密碼之後多一道確認,防止帳號被盜。它能做三件事:每三十秒刷新一次六位動態碼、給手機發推送通知讓我點「Yes, it's me」、還有就是組織開了 FastPass 的話直接免密登入。對一般消費者來說它不像 Google Authenticator 那麼泛用,但在已經部署 Okta 的公司、學校或政府機構,它就是強制安裝的標配。
我接觸它是在一年半前換工作的時候,新公司的 IT 部門要求所有員工必須註冊 Okta 體系,登入內部系統、公司郵箱、甚至 VPN 全都要走它。當時覺得麻煩,但用久了也慢慢摸出它的脾性。
安裝
安卓端的安裝包有四十四兆,不算小但也沒到需要考慮儲存空間的程度。正式做法是從應用商店搜尋 Okta Verify下載,別從第三方渠道裝——它的簽名驗證比較嚴,非商店版本有時候更新會出問題。
打開應用後的首次註冊是藍牙配對流程:IT 給一個二維碼,掃一下,然後手機和電腦端的 Okta 驗證器互相確認身份。這一步要確保手機藍牙開著、定位權限給了——安卓十一之後定位是藍牙掃描的前置條件,剛開始我以為是隱私問題故意卡我,後來才知道是系統層的限制。註冊完成後應用會自動檢查設備健康狀態:有沒有設鎖屏、有沒有開生物識別、設備是不是加密的——少一個都彈黃色警告,登入時就被擋。這一點剛開始很煩,但慢慢理解是組織的設備保障策略在起作用,不是應用本身難用。
當初什麼讓我決定試試
老實說一開始不是我「決定」試試——是新公司的入職清單上寫著「必須在第一天完成 Okta Verify 註冊」,沒得選。但在那之前我用過 Google Authenticator,對動態碼驗證有概念,所以看到 Okta Verify 的時候心想「就是另一個 2FA 應用嘛,差不多」。
真正讓我覺得它和普通認證器不一樣的地方,是註冊完成後第一次登入公司系統——我以為要抄六位碼,結果彈了一條推送通知,點一下就過了。那個體驗比我想像的順很多,當時還在公司群裡問了一句「你們都用推送嗎?」,結果所有人說「不然呢?」。
變化三連
哪點越用越順手
推送通知批准這件事,剛開始覺得比輸碼方便,但也沒覺得特別。大概用了三個月之後,FastPass 開通了——組織升級了策略,我的手機也註冊了加密憑據,突然間密碼這一步也可以跳過了。那感覺就像本來每次進門要掏鑰匙+輸密碼,現在手往門把上一碰就開。
還有一個細節是多账户管理。後來我又加了第二個組織账户(之前的公司兼職),再後來給 GitHub 也當了驗證器。剛開始怕會串號,後來發現每個账户的動態碼是獨立掛在條目下面的,推送上也會標清楚是哪個組織的請求——只要我不馬虎,基本不會搞混。我把每個條目都改成了具體的公司名,比預設的「Work account」好認太多。
哪點越用越煩
設備健康警告是我的長期痛點。公司的策略要求生物識別必須開著,但我這台安卓手機的指紋感應器有時候不太靈,偶爾會被系統判定「生物識別不可用」,然後 Okta Verify 就彈黃色警告——登入被擋。問題是,我明明設了指紋,只是偶爾識別失敗而已,但 Okta 的檢查是硬判斷:要嘛開著,要嘛沒開,中間狀態一律算不合規。
還有更新。它的版本更新挺頻繁的,幾乎每兩週就彈一次提示。我一般是看到提示就更,但有一次忙忘了拖了三週,結果週一早上登入的時候直接被攔下——彈窗說「你的應用版本存在已知安全風險,請先更新」。那個時間點剛好有個緊急會議要進公司系統,差點誤事。從此之後我對它的更新提示不敢掉以輕心了。
哪個功能成了每天離不開的
推送通知批准。真的,每天至少用十次——早上進公司系統、中午查郵箱、下午訪問雲端盤、偶爾登一下公司的代碼倉庫。每一次都是手機震一下、掏出來點一下、完事。那個按「Yes, it's me」的動作已經變成肌肉記憶了。
反過來說,六位動態碼我大概一個月用不到一次。只有在推送收不到的時候——比如飛機上、地下室、或者手機開了飛行模式——才會打開應用抄碼。FastPass 免密用得更少,因為不是所有系統都支援,但支援的那些真的很香。
觀感修正
剛開始用的時候我以為這應用就是個「必要的麻煩」——公司逼我裝,我就裝,功能無非就是產生驗證碼嘛。用了一年半之後我發現我錯了兩件事。
第一,我低估了企業級認證器的策略綁定深度。Okta Verify 不是一個獨立的 App,它是整個組織身份認證系統的末端節點——管理員可以在後台設置哪些設備能用、哪些地區能登入、甚至什麼時間段能批准請求。這些我作為用戶看不到,但它們時時刻刻在影響我的登入體驗。那個設備健康警告不是應用 bug,是管理員在後台開的策略。
第二,我高估了自己對安全的容忍度。剛開始覺得輸密碼+推送兩步很煩,後來想想這兩步其實只花我兩秒——但如果某天我的密碼真的洩露了,沒有 Okta Verify 的話後果不堪設想。那個「麻煩」其實是在幫我省更大的麻煩。
去留結論
短期內不會卸載。原因很簡單——公司的系統全都綁在 Okta 上,卸了我就進不去任何內部資源。這不是我想不想用的問題,是工作能不能做的問題。
但我在心裡留了一個信號:如果哪天公司允許用其他認證器作為替代方案,我可能會試試別的——比如 Authy 或者 密碼管理 工具 1Password 的內建認證器。原因不是 Okta Verify 不好用,而是它的策略綁定實在太深了,我作為用戶沒有任何配置權,所有的登入規則都是管理員在後台定死的。如果有一個同樣安全但更靈活的選項,我會願意花時間遷移。
不過話說回來,到目前為止它的表現還算稱職。沒有讓我漏過一次驗證、沒有讓我的帳號出過問題、大部分時候推送都準時到達。一個安全工具能做到這幾點,其實就夠了。太好用的安全工具反而讓我不安——說不定是哪裡的警報被默默關掉了。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。