驗收單 · 2026-10-22 · 约 9 分钟
我裝上 httpCanary 後第一件事不是抓包,是翻完了所有權限
| 軟體 | httpCanary | 分類 | 工具 |
|---|---|---|---|
| 版本 | 9.9.9.9 | 體積 | 12.45M |
| 開發方 | 上海日夸宝信息技术有限公司 | 狀態 | 已歸檔 |
httpCanary 是什麼,為什麼值得從隱私角度審視
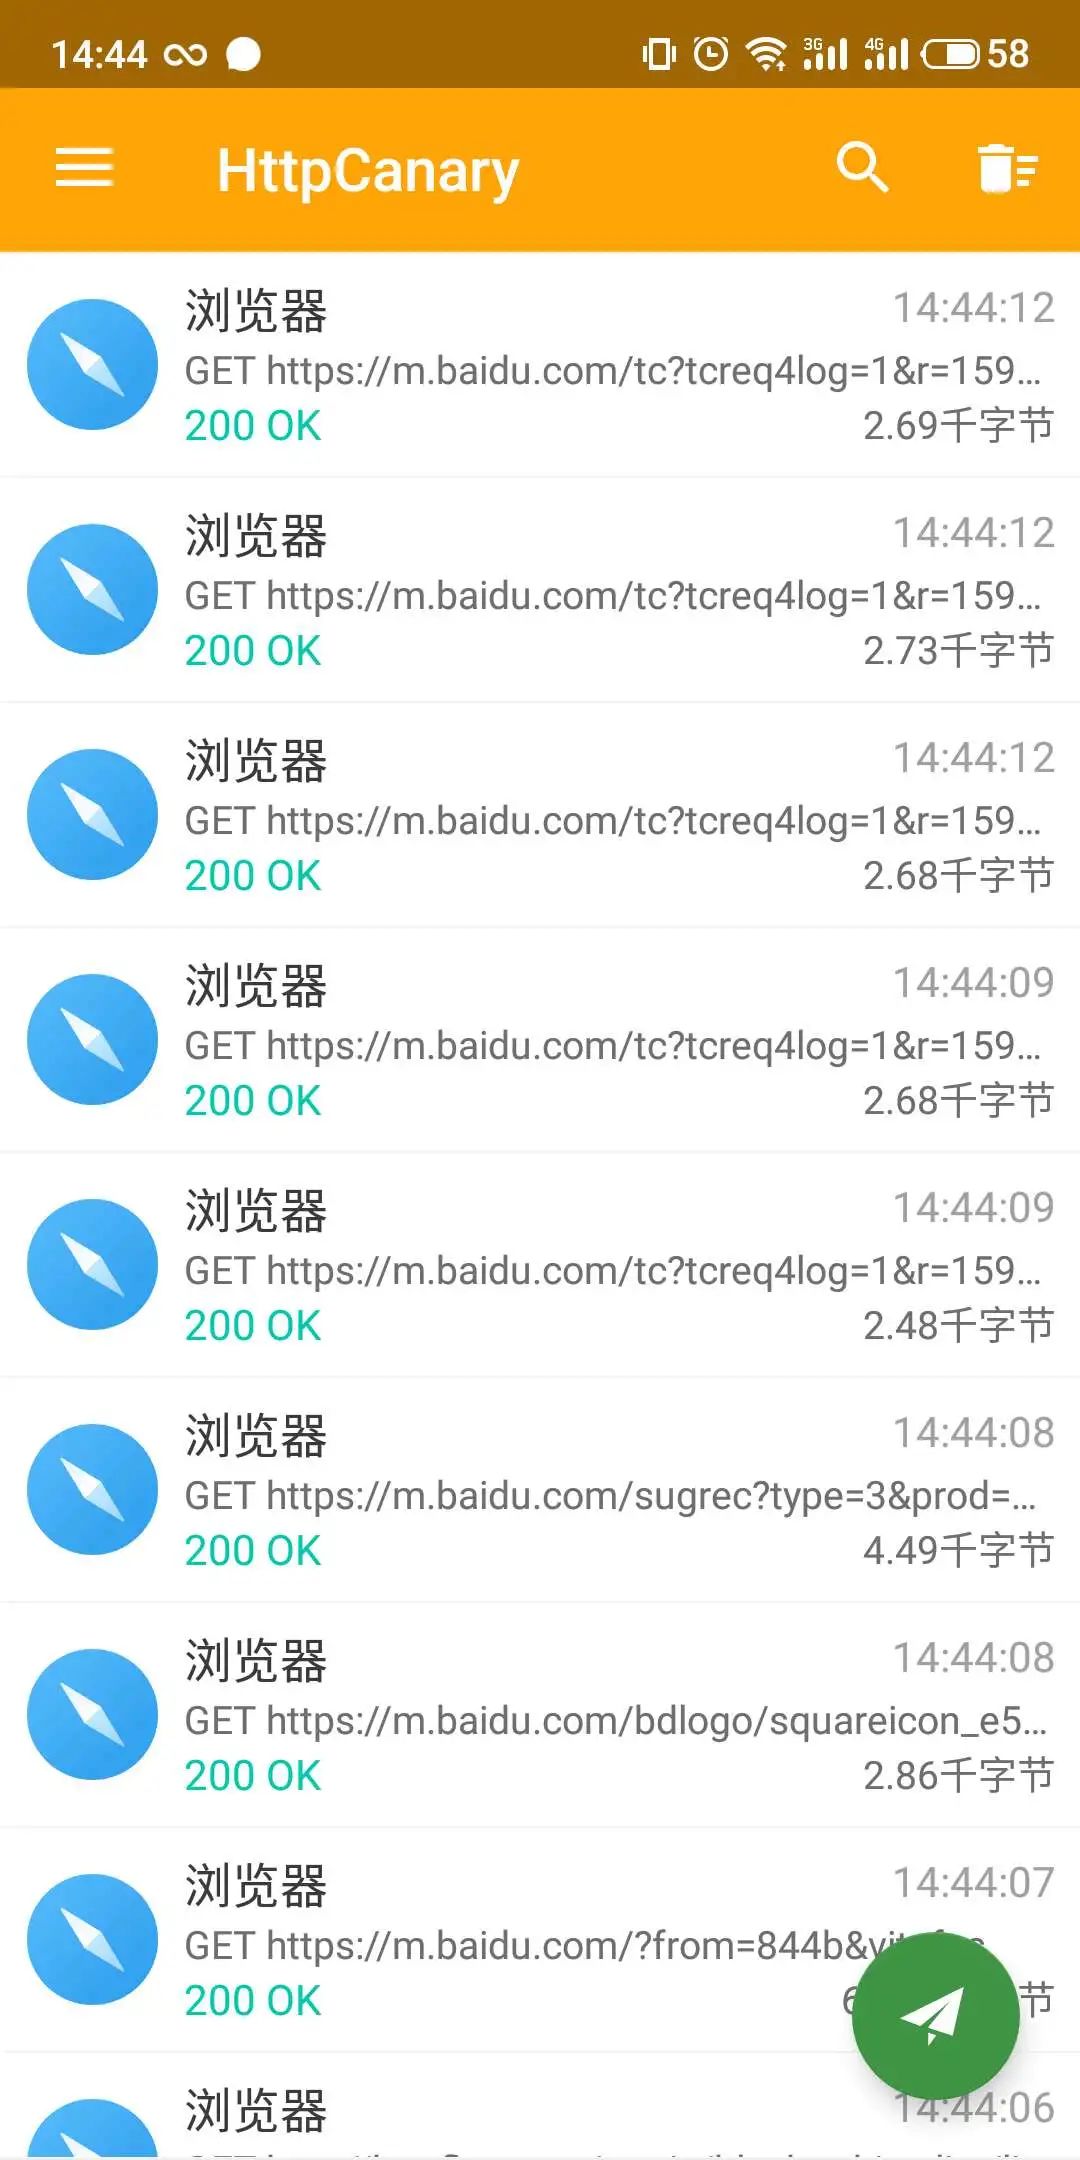
httpCanary(黃鳥抓包)是目前安卓生態裡使用量最大的網路抓包與注入工具之一,官方認證的產品線已經升級為 Reqable,但 httpCanary 這個名字在發燒友圈子裡還是更響。它能做到的事情很實用:捕獲手機上任意 App 的 HTTP/HTTPS 請求、即時查看請求頭與響應體、按應用或域名過濾、進階版還支援靜態/動態注入、請求重放與斷點調試。簡單說,就是把手機上所有網路流量放到顯微鏡下讓你隨便翻。
我寫這篇不是來推薦它的——相反,我裝它的第一天就把所有權限和設置翻了一遍。原因很簡單:一款能夠「看到你手機上所有 App 發出去的網路請求」的應用,本身就擁有極其敏感的隱私數據接觸面。它要什麼、拿了之後做什麼、哪些權限可以不給,這些問題在你把它當成調試工具打開之前,最好先搞清楚。下面我把從功能反推的每項權限、換來的功能收益、以及能收緊的空間逐項攤開。
安裝
httpCanary下載 只有一個 Android APK 渠道,安裝包 12.45MB,包名 com.guoshi.httpcanary(高級版帶 .premium 後綴)。安裝本身沒什麼特殊前置條件:安卓 7.0 以上的設備開啟「未知來源」放行即可,Google Play 付費版走正常商店安裝流程。真正需要注意的是首次啟動後的兩個必做配置:
第一個是 CA 證書安裝。要解密 HTTPS 請求就必須把 httpCanary 自帶的中間證書寫入系統信任列表,安卓 7.0 以後系統應用與用戶應用的證書倉庫分離——httpCanary 作為普通 APK 安裝,證書只會進用戶倉庫,部分 App(尤其是銀行、支付類)會忽略用戶證書導致抓不到 HTTPS。這不是安裝失敗,是系統安全機制,解決辦法要麼抓包時繞開這類 App,要麼額外花時間處理證書問題。
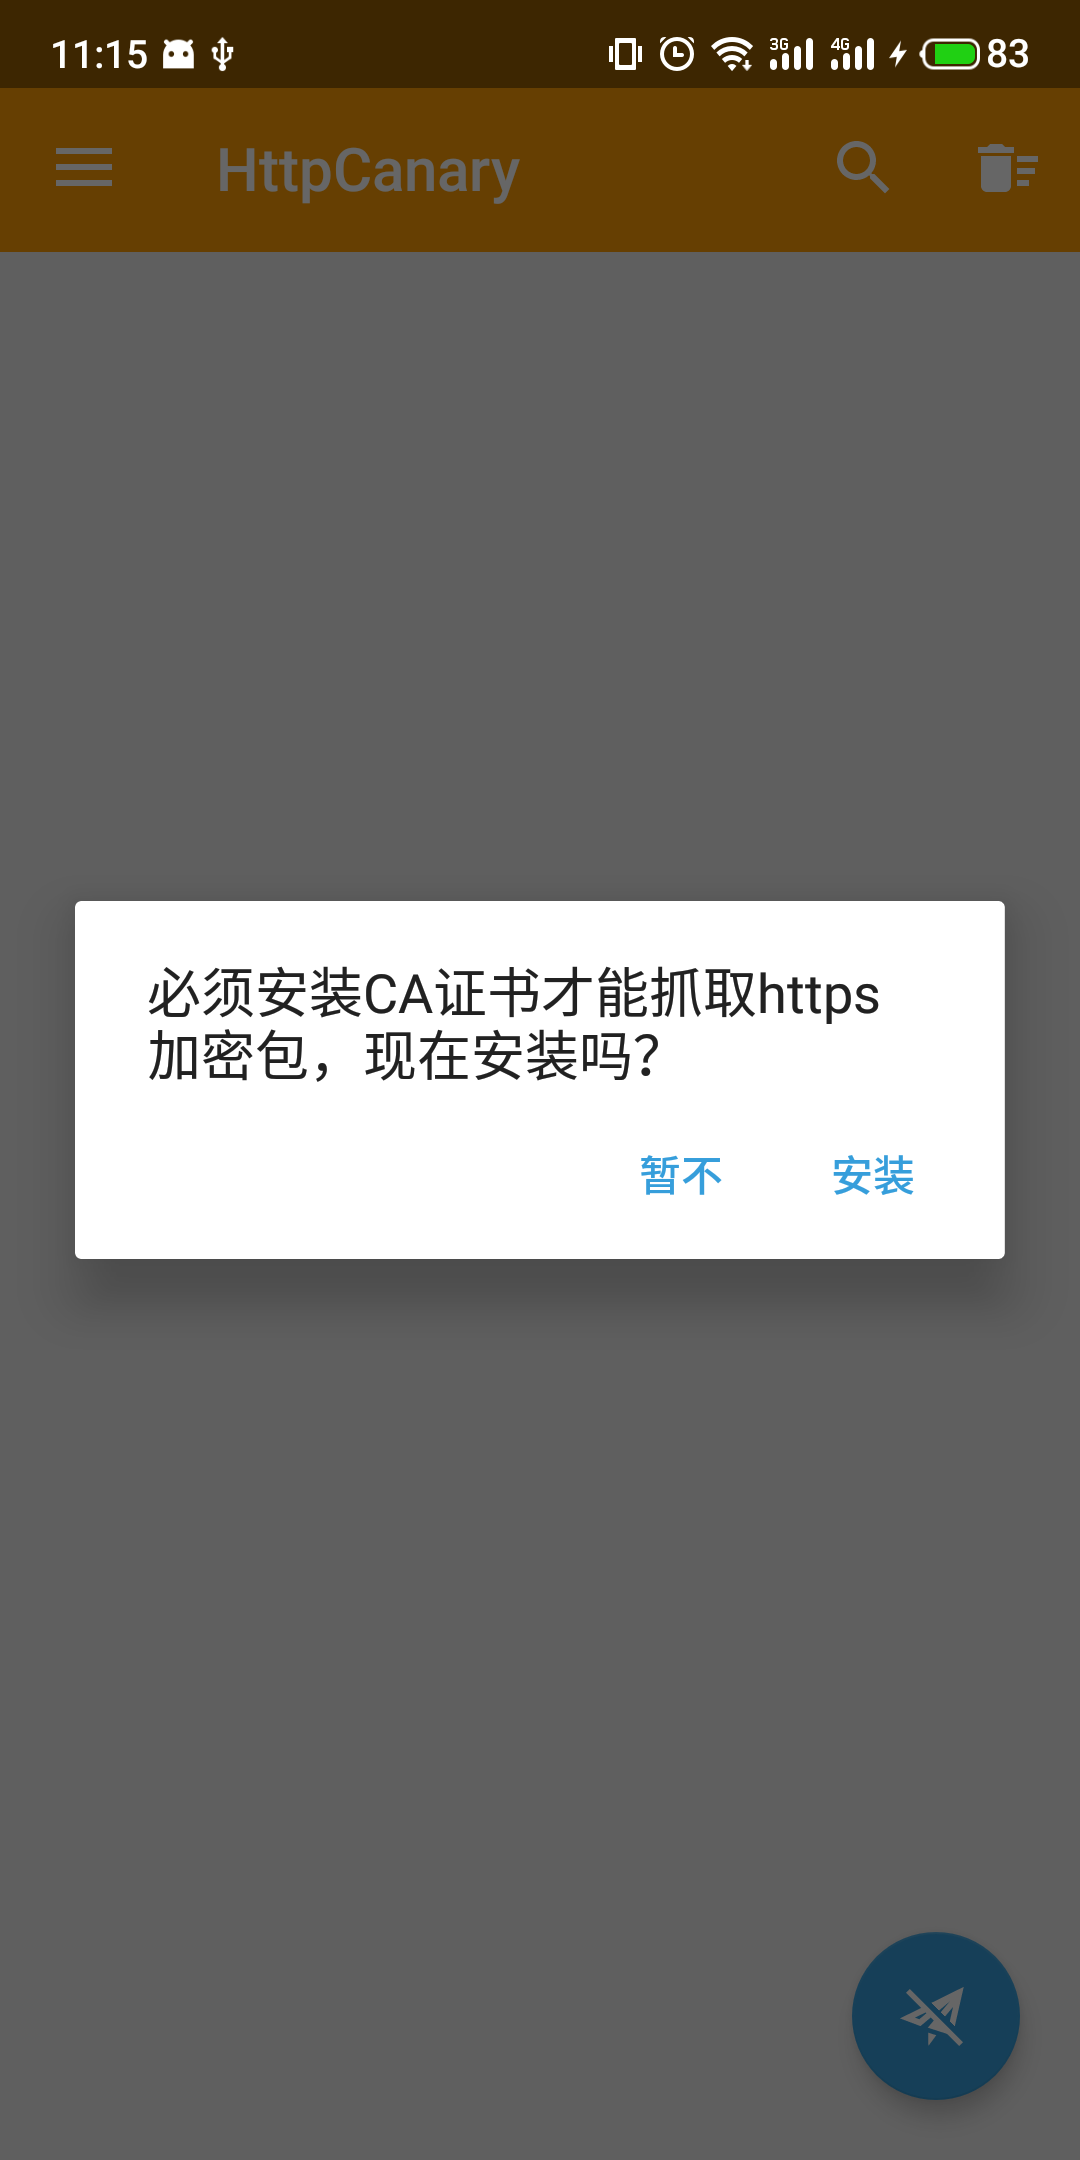
第二個是 VPN 權限確認。httpCanary 抓包的核心機制是建立一個本機 VPN 連接,把手機的所有網路流量先經過它的攔截層再轉發出去——這不是連到外部服務器,而是一個本地虛擬網路,但安卓會彈出「是否允許 httpCanary 建立 VPN 連接」的系統對話。這個對話是不可跳过的,不通過就無法開啟抓包。
免費版帶廣告、功能上砍掉了靜態注入、動態注入、請求重放與 cURL 轉換等進階能力;高級版一次性付費、去廣告、解鎖全部功能。網上流傳的「破解版」「藍鳥版」不是官方產物,存在惡意代碼風險,這一點官方文檔也特別提醒過。
它要了什麼權限,每項換來了什麼
下面這份清單不是從 APK manifest 直接扒的(本文不猜測未公開的權限行為),而是從 httpCanary 文檔明確描述的功能反推——每項權限對應一項用戶可感知的功能,不搞陰謀論。
1. VPN 服務權限(核心、不可關閉)這是整個抓包機制的基礎。httpCanary 通過建立本地 VPN 攔截所有網路包,解包、分析、必要時修改,再轉發給真正的目標服務器。這項權限沒有關閉選項——你拒絕它就無法開啟抓包,App 等於殘廢。
2. CA 證書安裝權限(核心、一次性) HTTPS 解密的必要條件。證書安裝是首次啟動時引導完成的一次性操作,之後證書靜默存在於系統用戶證書倉庫。注意:卸載 httpCanary 後證書不會自動刪除,需要手動進系統設置移除——這條官方文檔沒寫,但屬於安卓系統的通用行為,值得留意。
3. 已安裝應用列表讀取(功能可選)「目標應用過濾」功能需要讀取手機上所有已安裝 App 的包名來生成選擇列表。這項權限在安卓 11+ 上會以「查詢所有應用」的名義單獨彈窗,而不是隨便讀——你可以拒絕,代價是無法按應用過濾請求,只能在全部流量裡硬找。
4. 存儲讀寫權限(部分可選)存儲權限的用途有兩個:把收藏的請求或注入規則導出為文件、讀取導入的規則包。這是真正可選的——不授予的話,導入導出功能灰掉,但抓包本身不受影響。安卓 13+ 上存儲權限細分為「照片/影片/音樂」與「文件」,httpCanary 實際只用後者。
5. 懸浮窗權限(可選) httpCanary 提供一個桌面懸浮按鈕,方便在使用其他 App 時一鍵開啟/暫停抓包。這個功能需要 SYSTEM_ALERT_WINDOW 權限,安卓會引導你跳轉到特殊權限頁面手動開啟。拒絕的話,只能回到 httpCanary 主界面開關抓包,體驗稍微退化,但不影響功能本身。
6. 網路訪問與振動權限(隱含、不可關閉)這兩項是 Android APK 的默認權限,安裝時不彈窗、也無法單獨關閉。網路訪問是抓包工具的基本職責;振動用於抓取到新請求時的觸覺反饋——如果你在意,只能靠系統層級把 httpCanary 的通知振動關掉。
哪些可以收緊,哪些沒得選
既然列完了,那到底哪些可以「不給也能用」?我在設置裡一項項關掉之後,httpCanary 仍然保持可工作的最小權限集合是這樣的:
必須給的:VPN 服務權限 + CA 證書安裝。這兩項不給,App 打開就是空殼,連抓包按鈕都按不下去,沒有商量餘地。
可以安全拒絕的:懸浮窗 + 存儲讀寫(安卓 13 上)。懸浮窗是純便利功能,拒絕之後只是換個地方按按鈕;存儲讀寫如果拒絕,你失去的是導入導出規則與收藏的能力,但抓包、查看、過濾這些核心功能照樣跑。
灰色地帶:已安裝應用列表。安卓 11+ 上這項以「查詢所有應用」的名義單獨彈窗,拒絕之後你仍能按域名(Host)過濾請求,只是無法按 App 過濾——如果你本來就只用 Host 過濾,這項權限完全可以省下。但如果你經常要抓某個特定 App 的請求,拒絕之後請求列表會被整機所有 App 的流量淹沒,排查效率直線下降,這種情況下給不給權衡起來很直觀。
關於數據發送:官方文檔沒有提到任何服務端同步、雲端備份或遙測上傳的功能描述,所以我不推測它是否偷偷發送數據——這條直接引用文檔裡沒寫的事實,不下結論。有一點可以確認的是:抓包功能本身產生的所有請求數據都存在本地 SQLite 數據庫裡,你卸載 App 或清除應用數據就徹底刪掉,沒有殘留。
什麼人不用在意,什麼人建議先收緊再用
如果你的使用場景就是「在自己手機上抓包看看某個 App 傳了什麼參數」,而且你對給予本地 VPN 和證書安裝權限沒有特別抵觸——那上面這段閱讀你權當了解了一點背景知識,實際用起來不會有什麼大問題。但如果以下任何一條對你來說是紅線,建議在安裝之後先花十分鐘把可選權限全部收緊:
- 你把它裝在主力手機上、主力手機上有銀行支付或公司郵件這類敏感 App
- 你在意手機上已安裝 App 的完整列表被任何第三方應用讀取
- 你不會用到導入導出規則、懸浮窗按鈕這些便利功能,只想用最基礎的抓包查看
- 你對「卸載後證書殘留」這件事有強烈的乾淨強迫症,記得卸載完去系統設置裡把用戶證書也刪掉
對我來說,這個審視過程最有價值的結論不是「它有問題」或「它沒問題」,而是「它的權限需求與它聲稱的功能一一對應,沒有超出文檔承諾的額外接觸面」——這是一個抓包工具本該做到的底線,但不少同類產品做不到。明白了哪些權限是不得不給、哪些是可以省的,你才能把它當工具箱而不是當風險來用。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。