驗收單 · 2026-10-22 · 约 9 分钟
TorBrowser 隱藏功能挖掘——那些大多數人不知道的匿名瀏覽技巧
| 軟體 | TorBrowser | 分類 | 系统工具 |
|---|---|---|---|
| 版本 | 10.0.1688.1.3-Release | 體積 | 77.96M |
| 開發方 | 暂无资料 | 狀態 | 已歸檔 |
TorBrowser 是什麼
TorBrowser 是一款基於 Tor 網路的隱私保護瀏覽器。與普通 Chrome、Firefox 直接連接目標網站不同,TorBrowser 會把你的流量繞經至少三個隨機中繼節點,每一層都有獨立的加密,服務方看不到你的真實 IP,追蹤者也無法從中繼節點反向定位。大多數人對它的印象停留在「用來訪問被封鎖網站」或「瀏覽暗網」——但這只是冰山一角。它內建了一整套經過 Tor 團隊調校的反指紋機制,從字型標準化、畫布 API 屏蔽到 JavaScript 權限管控,每一個細節都是為了讓你在網路上「看起來和其他人一模一樣」。
安裝
TorBrowser Android 安裝包體積 77.96MB,最新版本為 10.0.1688.1.3-Release,包名 org.torproject.torbrowser。由於 Google Play 對 Tor 類應用的審核時有動態,最穩妥的方式是從 TorBrowser下載 頁面獲取 APK。安裝前需確認手機「未知來源安裝」已開啟——Android 10 及以上版本會針對下載管理器或瀏覽器單獨授權,而不是全局開關。安裝完成後首次啟動會進入 Tor Launcher 引導頁,系統會自動檢測網路環境是否存在審查封鎖;如果在中國大陸或類似環境,通常需要在引導頁選擇「配置」並輸入 obfs4 或 Snowflake 橋接。值得注意的是,不要在同一台手機上同時安裝 TorBrowser 和其他基於 Tor 的瀏覽器,它們會共用同一個 SOCKS 代理端口導致衝突。
NoScript 的三層聯動——你以為在調安全級別,其實是在調腳本權限
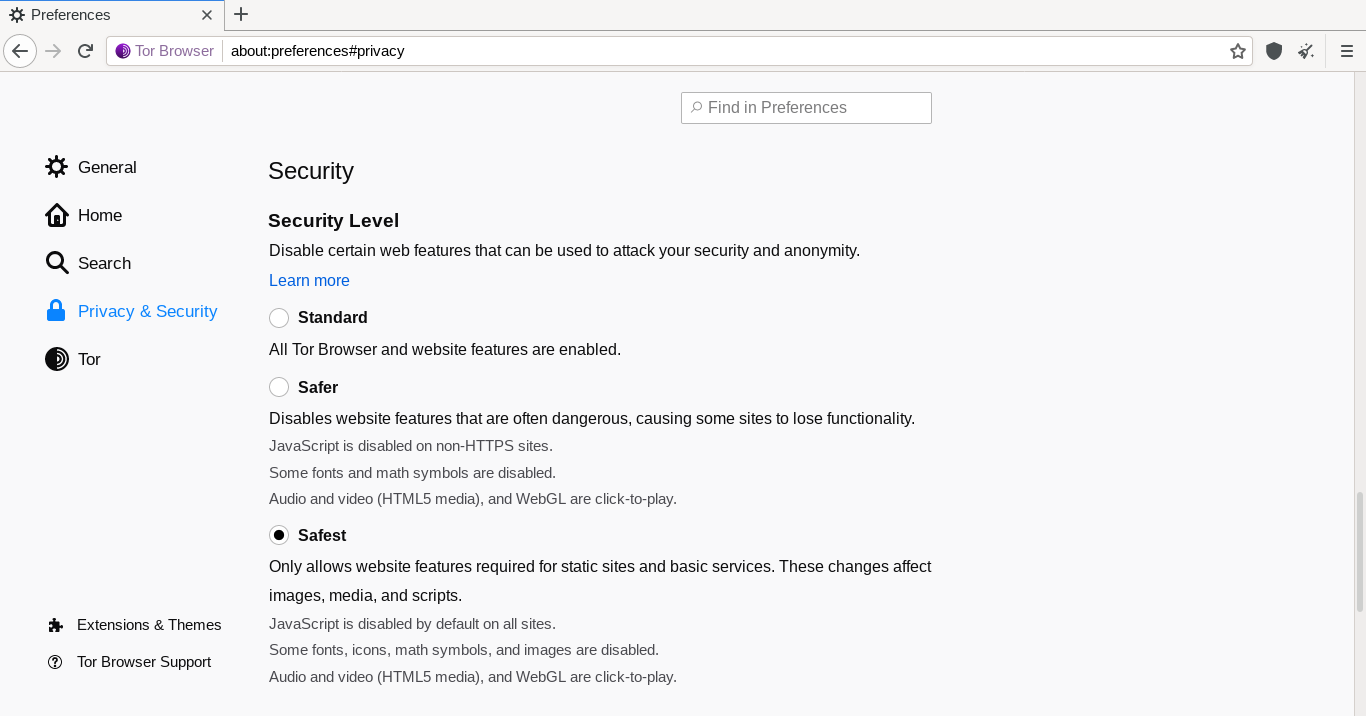
打開 TorBrowser,地址欄旁邊那個「S」形盾牌圖標幾乎所有人都看過,但很少有人搞清楚它和頂部安全級別滑塊的關係。我最初以為那只是個普通的擴展圖標——直到某天我把安全級別從「標準」拉到「最安全」,發現之前正常跑的網站全部白屏,才開始往深裡挖。
原來 TorBrowser 內建的 NoScript 是 Tor 團隊改過的定製版本,它的全局策略完全跟隨安全級別滑塊:
標準級別 → 允許所有 HTTPS 腳本
較安全級別 → 禁止 HTTP 腳本,允許 HTTPS
最安全級別 → 全站腳本一律禁用
這意味著「最安全」級別下就算你手動點 NoScript 裡的「信任」,頁面還是跑不起來——全局禁用優先級更高。但這裡有個隱藏的突破口:NoScript 對單個域名的「臨時信任」會覆蓋全局策略。也就是說,你可以保持「最安全」級別確保其他網站全程無腳本,只對當前這個站點臨時放行——會話結束後自動重置,不留痕跡。這個細節官網文件提了但沒強調,對在意安全又偶爾需要功能正常的人來說,簡直是量身定做。
更冷門的是「跨標籤身份洩漏防護」這個設定——NoScript 高級選項裡預設開啟,作用是防止站點 A 的腳本在你打開的站點 B 標籤上執行。Tor 專案明確建議永遠不要關這個,但我在網上看到好多人為了「兼容性」手動關了,相當於把 TorBrowser 最核心的反指紋機制之一給繞過了。
Tor 日誌裡的 Bootstrapped 進度條——90% 的連接失敗看一眼就知道卡在哪
Tor 連不上的時候,大多數人的反應是「換個橋接試試」或者「重啟手機」。我以前也是,直到某次實在煩了點了彈窗上的「複製 Tor 日誌到剪貼簿」,才發現 Tor 早就把問題寫得清清楚楚了。
Tor Launcher 在連接時會輸出一串 Bootstrapped 進度:10% 連接中繼、20% 握手、40% 下載描述符、60% 載入網路狀態、80% 選中繼、90% 建電路、100% 連上。卡在某個百分比不動,直接就能對應到問題:
| 卡點 | 含義 |
|---|---|
| 10% | 連不上任何中繼——要嘛被封鎖,要嘛防火牆擋了端口 |
| 40~60% | 下載中繼描述符卡住——DNS 問題或目錄服務器被封 |
| 80% | 挑不出合適的中繼——可用中繼太少了 |
這個對照表在官方故障排查頁有,但幾乎沒有人會去看。我現在的流程是:連不上 → 彈窗看日誌 → 對照卡點 → 精準解決,比瞎換橋接快太多。
還有一個細節:完整 Tor 日誌不要隨便發出去。裡面有你的中繼指紋和本地路徑,雖然不直接暴露 IP,但可能被關聯分析。正確做法是只摘 Warning 和 Error 行,把時間戳模糊化、本地路徑替換成通用形式再去問人或丟給 AI。
.onion 地址的 V2/V3 判別——一眼就知道這個站還活著嗎
.onion 是 Tor 網路的隱藏服務地址格式,普通瀏覽器根本解析不了——為什麼?因為 Chrome、Firefox 的 DNS 解析器只認 .com、.net 這些標準頂級域,.onion 對它們來說根本不存在。只有 TorBrowser 底層的 Tor Launcher 會攔截 .onion 查詢,轉換成 Tor 網路內部的隱藏服務查找請求。
這裡有個幾乎沒人提的隱藏知識:.onion 地址有 V2 和 V3 兩個版本。V2 只有 16 位字符,Tor 專案 2021 年就廢棄了;V3 是 56 位隨機字母數字,是目前唯一有效的格式。也就是說,如果你在某個論壇帖子裡看到的 .onion 地址是短的那種,不用試了——這個站已經不存在,不是你網路的問題。
還有一個常見誤解:.onion 地址本身已經加密了(通過 Tor 網路三跳),理論上不需要額外 HTTPS。但幾個大的 .onion 站(比如 DuckDuckGo 的 Tor 入口)還是會提供 HTTPS 作為額外保護層,地址欄會顯示鎖圖標。優先選帶 HTTPS 的 .onion 站——這條規則官網寫了,但很多人覺得「既然都在 Tor 裡了 HTTPS 多餘」而忽略,其實是沒搞清楚雙重加密的意義。
系統時鐘的秒級容差——Tor 連不上最先要查的那個地方
這條算不上「隱藏功能」,但絕對是最被低估的排查點。Tor 的加密握手要求雙方時間差在幾秒以內——如果你的手機時間漂移超過幾分鐘,握手直接失敗,Tor Launcher 只會模糊地說「無法連接 Tor 網路」,完全不會提示你檢查時鐘。
我第一次遇到這個問題是在一台老 Android 手機上,換了三個橋接都連不上,最後在 Tor 日誌裡看到一行 certificate not yet valid,才想起去看時鐘——果然,手機顯示的日期比正確時間晚了整整一天。打開自動對時、點立即同步,重啟 TorBrowser 立刻就連上了。
現在這條是我排查 Tor 問題的第一檢查點,比換橋接、重裝都靠前。素材包裡的故障排查文檔提到「90% 以上的連接失败第一個要查時鐘」,真的不是開玩笑。
踩過的坑:NoScript 導入自訂規則會把安全級別搞壞
最後說一個我踩過的坑。剛開始折騰 TorBrowser 的時候,我覺得內建 NoScript 功能太受限,就從桌面 Firefox 導入了一份自己平常用的 NoScript 規則文件——結果 TorBrowser 的安全級別滑塊直接失靈,拉到「最安全」還是會跑腳本,拉回「標準」也關不掉。
花了半小時才搞明白:TorBrowser 的 NoScript 配置是為 Tor 環境定製的,它要和安全級別滑塊精確聯動。你導入的個人規則文件會覆蓋掉這個聯動邏輯,導致滑塊變成一個沒有實際效果的裝飾。官網文檔在 NoScript 高級設定那一節明確寫了「不要導入/導出自訂規則」,但字體很小,很容易被忽略。
我的結論是:TorBrowser 的每一個看似「可以自訂」的設定,背後都是 Tor 團隊經過幾年安全研究調校出來的。你以為是「功能不夠強」想自己加強,實際上很可能是在拆它的反指紋機制。保持預設、搞清楚每個滑塊和圖標的真正含義,才是把它用透的正確方式。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。