驗收單 · 2026-10-22 · 约 10 分钟
從五層信任看 Safe Haven 的進化,一家安卓應用商店的另類成長路
| 軟體 | Safe Haven | 分類 | 系统工具 |
|---|---|---|---|
| 版本 | 2.0.1 | 體積 | 18.82M |
| 開發方 | 暂无资料 | 狀態 | 已歸檔 |
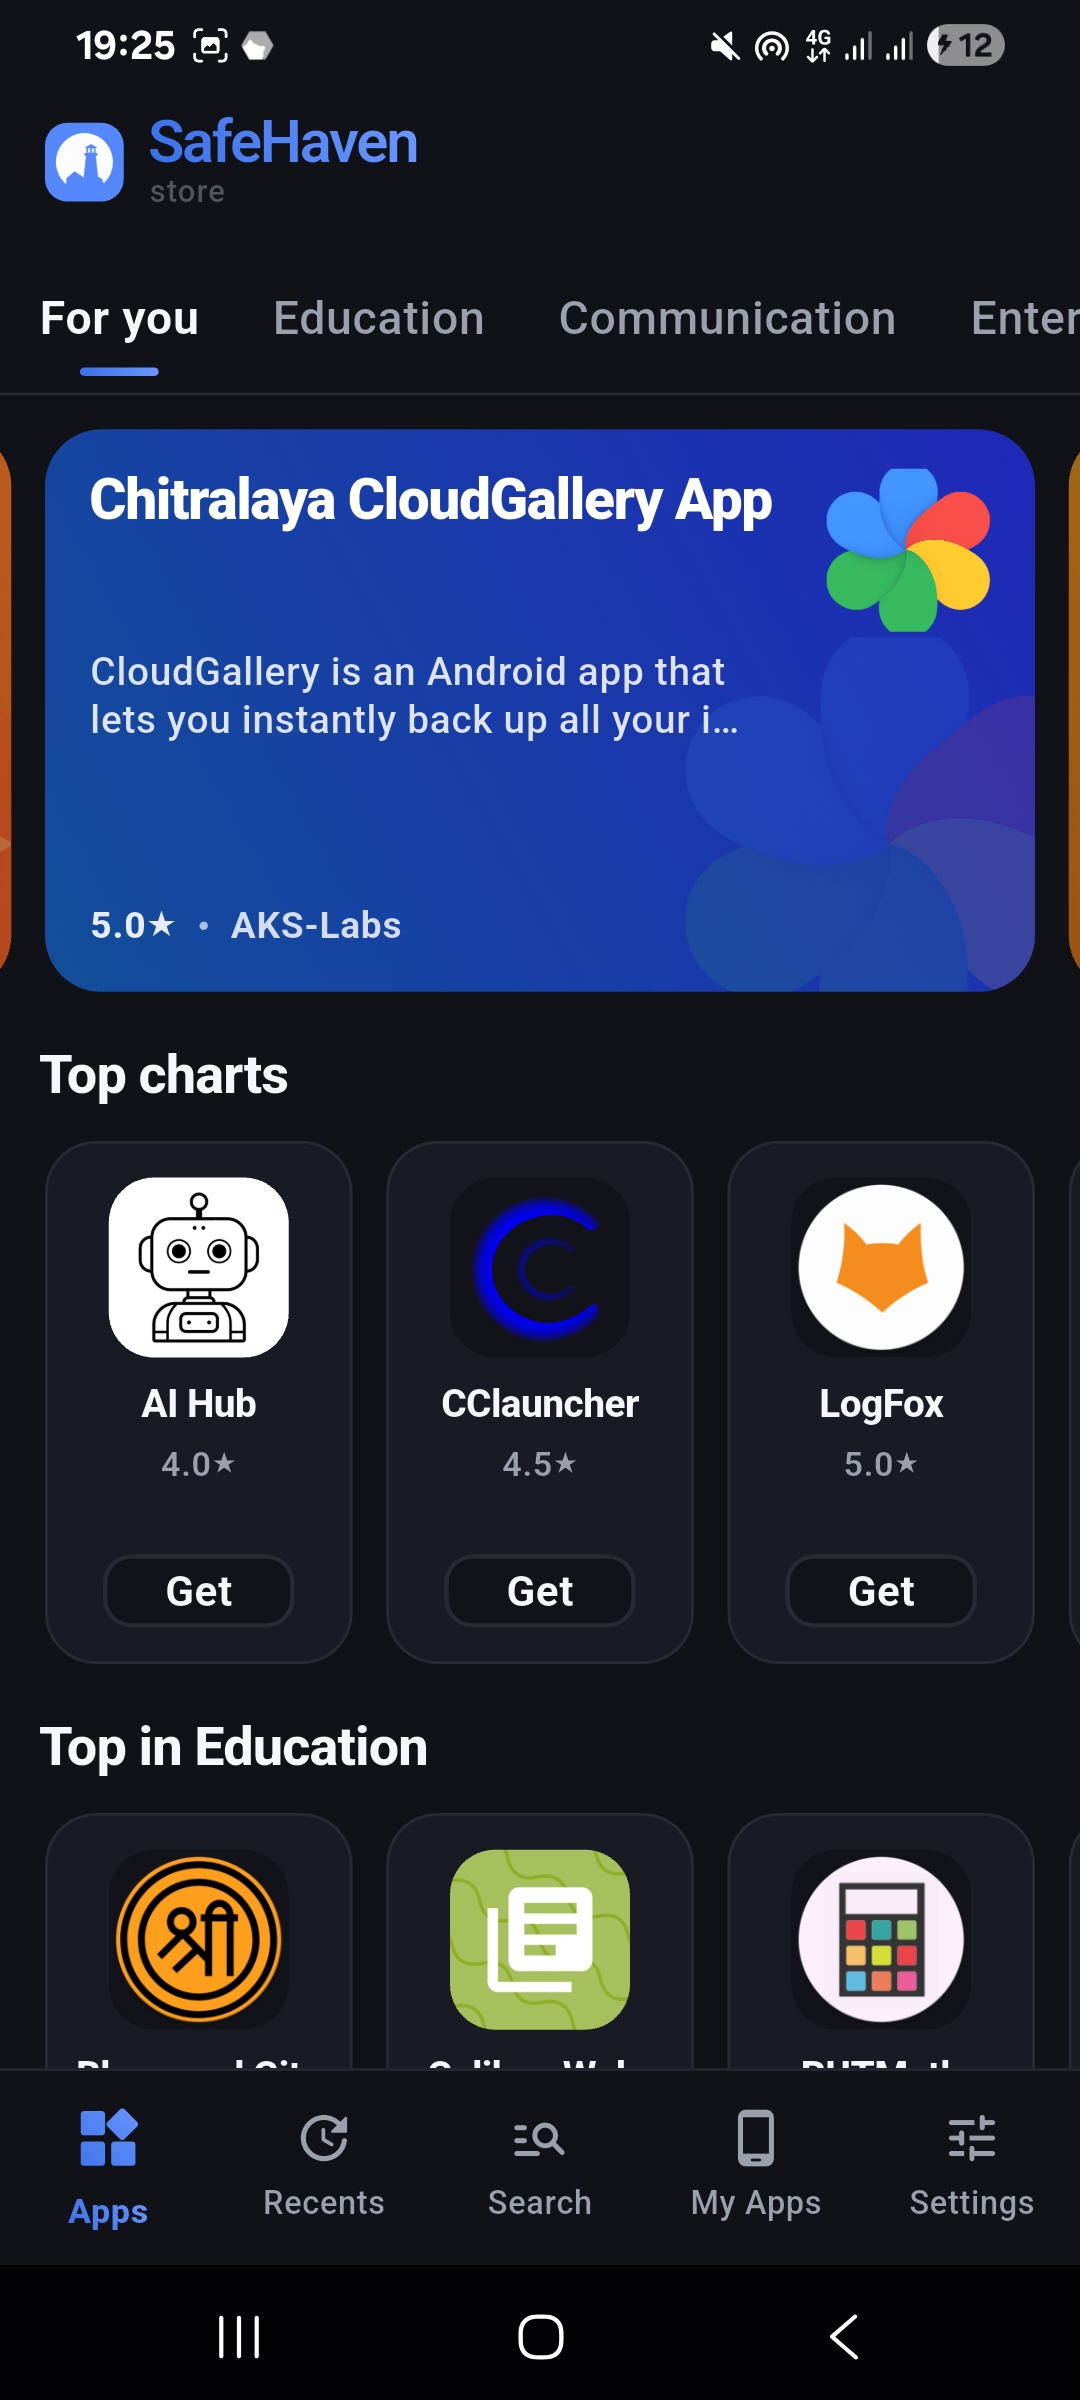
Safe Haven 是什麼,一款另類的安卓應用分發平台
我第一次接觸 Safe Haven 時,直覺是——這款應用商店跟其他同類產品不太一樣。市面上的第三方客戶端要麼走 F-Droid 那樣的純開源路線,要麼是 Google Play 的輕量替代品,主打應用多、下載快。但 Safe Haven官網 的切入點很特別:它不跟你比應用數量,也不吹自己體驗有多流暢,它把所有精力都砸在「讓你知道這款應用到底從哪來」這件事上。
說白了,Safe Haven 是 ColourSwift 團隊做的一款完全開源的安卓應用分發平台,可以當作 Google Play 的平替軟體。它的定位很清楚:覆蓋生產力、工具類、通訊、娛樂等各種應用類型,但每一條上架的應用都必須滿足一個條件——來源信息公開透明。不管是開源應用還是商業軟體,只要你能掛上公開的源碼連結、能提供掃描記錄、能證明開發者身份,就能進入它的目錄。
現在的 Safe Haven 已經是 2.0.1 版本了,整個體系比最初的 1.0 完善很多。它有一套被官方稱為「五層信任機制」的系統,把應用的來源、開發者、掃描結果、簽名狀態拆成五個獨立維度,每個維度在應用詳情頁上對應一個可見的標誌。這種設計在第三方商店裡實屬少見——大多數商店要麼把安全掛件當賣點做營銷,要麼乾脆把掃描結果藏在後台用戶看不到的地方,Safe Haven 選擇把所有資訊攤開來,讓用戶自己判斷。
安裝
Safe Haven 本身就是一個安卓 APK,最新版本 2.0.1,安裝包大小約 18.82M,支援 Android 5.0 以上系統。安裝方式跟大多數第三方應用商店類似,但有幾點需要注意。
首先,你得從 Safe Haven下載 的官方渠道拿到 APK 安裝包——它的 GitHub Releases 頁面是最可靠的來源,因為那裡的檔案本身也經過簽名驗證。下載完成後,如果你的手機此前從未從 Google Play 以外的來源安裝過應用,系統會提示「未知來源」攔截。這時進入手機設定,找到「安全與隱私」或類似的選項,打開對應瀏覽器或檔案管理器的安裝權限即可。不同品牌的 ROM 叫法略有差異——小米的 MIUI 叫「允許安裝未知應用」,華為的 EMUI 叫「安裝未知應用許可」,OPPO 的 ColorOS 則在「安全中心」裡。
一個常見的坑是簽名衝突。如果你之前已經從其他渠道(比如 F-Droid 或 Google Play)安裝過某個應用,再從 Safe Haven 安裝同一款應用時,安卓系統可能彈出「存在簽名不同的具有相同包名的應用」。這不是 Safe Haven 本身的問題——安卓系統要求同一包名只能對應一個簽名。解決辦法很簡單:先徹底卸載舊版本,再從 Safe Haven 安裝。卸載前記得備份應用內的資料,避免丟失。
安裝完成後首次啟動,Safe Haven 會請求網路存取和存儲權限——這兩個權限是必須的,一個用來拉取應用目錄和掃描資料,一個用來臨時存儲下載的 APK 檔案。授予權限後就能直接使用,不需要註冊或登錄帳號,整個過程乾淨利落。
從簡單目錄到五層信任,Safe Haven 的進化軌跡
我好奇 Safe Haven 是怎麼一步步走到今天的。素材裡沒有詳細的版本 changelog,但從它的功能結構能推測出一個大體的迭代順序。
最開始的 Safe Haven 想必很簡單——就是一個第三方應用目錄,把 F-Droid、IzzyOnDroid 等現有開源商店的應用同步過來,讓用戶有一個統一的下載入口。這個階段的核心價值是「方便」,但信任層面很薄弱——用戶仍然不知道每個 APK 從哪來、誰維護的。這大概是 1.0 版本的狀態。
然後 ColourSwift 團隊意識到了問題:方便歸方便,但沒有來源資訊的 APK 跟網上隨便搜一個下載有什麼區別?於是他們在 1.x 的某個版本裡加入了第一層信任機制——源碼登記。每個應用條目可以關聯一個公開的源碼倉庫連結,用戶點進去就能看提交歷史和 Release 記錄。這一步很關鍵,它首次把「應用」和「源碼」連在了一起,但還不夠——倉庫地址是條目貢獻者手填的,怎麼證明這個倉庫真的是開發者本人在管?
答案是第二層:.safehaven 驗證機制。這個設計在我看來是 Safe Haven 最巧妙的創新之一。它不走 OAuth 第三方登錄,也不讓開發者填表單,而是讓開發者在自己的源碼倉庫根目錄放一個叫 .safehaven 的檔案,裡面寫一個 Safe Haven 後台生成的唯一 token。後台定時去抓這個檔案比對,匹配成功就把應用條目標記為「已驗證源碼」。這個機制的妙處在於——驗證本身就寫在代碼裡,任何人都能看到,攻擊者如果能往別人的倉庫根目錄寫檔案,那他能做的壞事遠不止偽造一個驗證。這大概是 1.5 左右版本的加入。
接下來的進化順序就比較清晰了。APK 掃描管線是第三層加入的——獨立的 Linux VPS 上跑一個叫 safehaven-scanner 的 Python 後台服務,每個 APK 在上架前必須過這道關。它做的事情很實際:計算 SHA-256 哈希檢測重複、從 manifest 提取真實版本號跟提交聲明比對、提取簽名哈希,可選跑 VX-TITANIUM 引擎做惡意負載檢測,查本地 SQLite 威脅資料庫。掃描結果不藏著,直接展示在應用詳情頁上。
最後加入的是簽名鎖定機制。首次掃描時把 APK 的簽名密鑰哈希記錄下來,之後每次復掃都做比對。如果哈希變了——不管是開發者合法輪換密鑰還是第三方篡改——都會觸發 signing_key_changed 標誌,應用進入人工審查。這一步把信任鏈從「上架前」延伸到了「上架後」,形成一個閉環。
當然,這四層機制之後,第五層「未驗證上架」標誌也對應產生了——它不是一個新功能,而是當其他四層資訊不全時的一種明確標註,告訴用戶這條應用是社區貢獻或自動化發現的,開發者還沒來認領。
迭代規律,團隊一直在死磕什麼
從這條進化線裡能看出一個很清晰的規律:ColourSwift 團隊從頭到尾都在解決同一個問題——「安卓第三方應用來源不透明」。從最初的簡單同步到後來一層一層疊加信任機制,所有功能都是圍繞這個核心展開的。
他們一直在死磕「可審計性」,而不是追求絕對安全。這點在官方設計哲學裡說得很直白:「Nobody can claim to be perfectly safe」(沒人能說自己絕對安全)。這種表態反而讓整個信任體系更有說服力——承認邊界在哪,然後把能公開的都公開。他們沒有像某些竞品那樣做一個「綠色對勾」的綜合安全評分,因為那個分數的權重怎麼算都會有爭議。五個獨立標誌並列展示,讓用戶自己看、自己判斷,這種看似「懶」的設計其實是對用戶智力的尊重。
反過來看,什麼是他們一直沒碰的?社交化功能沒有,應用推薦算法沒有,個性化定製沒有。甚至連 iOS 版本都沒有——整個項目從頭到尾就專注在安卓一個平台上。這種聚焦在應用商店裡反而很少見,大多數竞品都想做「大而全」的平台,ColourSwift 偏要做「小而精」的開源工具。
照這個路線,下一步大概率會怎麼走
Safe Haven 的迭代節奏有一個特點——每一次大更新都是在補齊上一版遺漏的信任維度,而不是加新功能。如果這個規律繼續下去,我能想到幾個可能的方向。
一個是掃描管線本身的強化。目前 VX-TITANIUM 引擎不使用 YARA 規則,依賴簽名資料庫和 ML 分類器。隨著惡意軟體的混淆手段越來越先進,加入 YARA 規則或者其他靜態分析工具是大概率事件。
另一個可能是從「被動展示」走向「主動監控」。目前的簽名鎖定和復掃已經有了主動性,但都是應用層面的。如果未來能做更細粒度的檢測——比如代碼級別的變化監控、權限請求的異常提示——那會讓 Safe Haven 的信任體系更上一層樓。
但我覺得最重要的一點是,無論怎麼迭代,Safe Haven 大概都不會去碰「絕對安全」這四個字。團隊的設計哲學從一開始就很清楚:他們不做安全認證,他們做的是可審計性。只要這個定位不變,不管功能疊加多少層,Safe Haven 都還是那個讓你「自己看、自己判」的另類商店。這大概也是它能在競爭激烈的第三方應用商店市場裡站得住腳的根本原因。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。