驗收單 · 2026-10-22 · 约 7 分钟
Apksigner:把簽名這件事搬到手機上跑的工具
| 軟體 | Apksigner | 分類 | 系统工具 |
|---|---|---|---|
| 版本 | 7.3.10 | 體積 | 77.90M |
| 開發方 | 暂无资料 | 狀態 | 已歸檔 |
Apksigner:把簽名這件事搬到手機上跑的工具
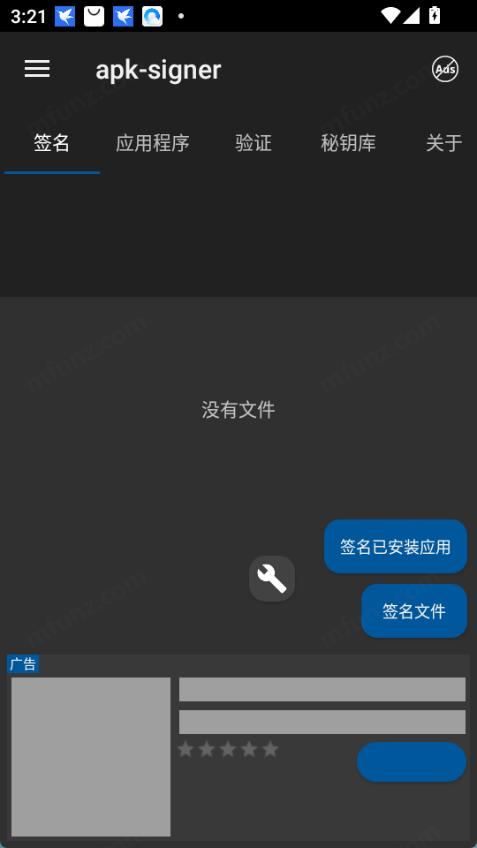
Apksigner 是一款跑在安卓手機上的 APK 簽名與驗簽工具,界面全程漢化,頂部分了簽名、應用程式、驗證、秘鑰庫四個標籤。它解決的核心痛點很實際:當你不想每次簽名都掏電腦跑 keytool,或者想在手機上快速過一遍裝了一堆來路不明應用的這台設備到底乾淨與否,它就是那個能在手上直接動的工具。
適合的人群很明確:獨立開發者、給模擬器刷 ROM 換包的折騰黨、手上同時跑好幾個渠道包的運維——總之就是那些簽名動作做得頻繁到"再簽一次就想吐"的人。這款Apksigner官網提供的就是這樣一個把手動簽名流程搬到手持設備上的方案。
安裝
Apksigner下載以 APK 形式發布,最新版本 7.3.10,安裝包約 77.90M。安裝本身是標準流程,但有兩個前置要注意。
第一是權限。它只問兩類:存儲讀寫(簽名要讀文件、檔案傳輸導入要落盤)、以及按應用計的"安裝未知應用"——後者只在你用側邊抽屜的"安裝 apk / 安裝 split-apks"時才會用到,平時簽名驗簽不用。被拒了不會崩,只会卡在選文件那一步,到設置裡手動把存儲權限改回允許就行。
第二是仿冒品核對。它的包名固定是 com.haibison.apksigner。下到手機前對一眼包名——仿冒品通常會多要一些功能上講不通的權限,核對這串字比什麼都管用。首次啟動不要求註冊也不下載模型包,打開就能用,沒有額外的聯網負擔。
我是怎麼盯上它的自動化的
起因是那次給測試機換渠道包。同一份 APK,簽名兩種秘鑰,輸出兩個渠道文件,再驗一次確認簽名沒錯——這一套流程跑下來,手指在屏幕上點了快四十下。我當時就在想:這些步驟裡,到底哪些是我必須親自判斷的,哪些是機器完全能代勞的?
回去翻它的功能描述,才發現這貨從設計之初就埋了好幾條自動化管線,只是默認藏在標籤頁和浮動按鈕後面,沒人指點的話容易把它當成"手動開發工具"用。
它內建的自動化能力盤點
先把能自動的攤開看——不是我腦補的,全是樣本文檔和界面上確實存在的:
簽名管線自動對齊。這是最實用的一條。zipalign 對齊必須在簽名之前做,順序顛倒了 v2 簽名方案會作廢——Apksigner 把這步藏進簽名流程裡,你只管點簽名,它自動先對齊再簽。6.9.0 版本還專門修過一次 zip-aligning 的問題,說明這條管線是正式功能不是附贈品。
已安裝應用批量驗簽。切到"驗證"標籤,展開浮動按鈕選"驗證應用程式",它直接拉出手機裡所有已裝應用的列表,你勾一批就能批量跑。省掉的是逐個找 APK 文件的麻煩——對那些論壇、網盤、群文件裡撿來的包,這條管線能一分鐘掃完。
知名品牌簽名自動匹配。驗簽結果不是只顯示"有效 / 無效",它有一份知名品牌簽名的對照庫——匹配上了就告訴你"這個包是某廠官方簽的",對不上就提醒你"簽名有效但出品方不是你以為的那家"。這比自己手動查簽名指紋快太多。
簽名失敗不碰原文件。這條看起來像安全機制,其實也是自動化友好的設計——批量簽名時中途某個包因為密碼錯了或文件壞了失敗,其他包繼續跑,失敗的那個也不會把原文件弄壞,修好原因重簽就行。
值得交給機器的兩件事
說完有什麼,再挑最值得交的——不是所有自動化能力都值得用,收益和成本要算:
定期掃手機驗已裝應用。這條成本最低、收益最實。我給自己定的節奏是每兩週掃一次,專盯非商店渠道裝的應用和"知名但來路奇怪"的那些。具體路徑是:驗證標籤 → 浮動按鈕 → 驗證應用程式 → 勾選"第三方渠道"分組 → 開跑。整個過程不用我看,掃完把結果裡"簽名有效但對不上原廠"的條目拉出來判斷就行。省的是逐個翻設置看簽名指紋的麻煩,換來的是對手機安全狀態的定期底線。
批量簽同批次渠道包。當你需要把同一份 APK 用兩三把秘鑰各簽一份時,這條管線比手動換秘鑰點簽名效率高太多。它的好處不在速度——簽名本身就快——而在不會漏簽:選好秘鑰庫、輸出目錄,掛著就行,中途某個包失敗了也不影響其他的,回頭補那一個。這條適合我這種同時跑三個渠道包的情況,單渠道用不上。
不值得自動化的地方
不是什麼都值得交給機器——說清楚為什麼,比什麼都交出去更重要:
單包換簽名。一次簽一個包,點兩下的事,自動化還要寫腳本或找快捷方式,成本比做這件事本身還高。這種就手動做,別折騰。
秘鑰庫備份。這件事不能交給機器自動跑——密碼和文件分開存、都要有備份,備份過程本身就是一次"我確認過了"的心智標記。自動備份會讓你慢慢忘了自己把秘鑰存在哪、密碼是什麼,哪天忘了密碼,keystore 加密設計沒有找回通道,只能換秘鑰重簽,代價是所有已裝應用都要卸了重裝。
翻車了怎麼救
自動化再好也會翻——翻車時的發現和補救路徑,樣本文檔裡給得很清楚:
密碼錯了。先分清兩個密碼:秘鑰庫密碼和秘鑰密碼,多數情況相同但不是必然。自動化批量跑時如果中途某個包卡密碼,先確認輸入法沒自動補空格、大小寫沒被切換;真忘了的話——沒有找回通道,只能換秘鑰重簽,這是 keystore 的加密設計決定的,工具也救不了。
驗簽結果異常。如果批量驗簽裡出現"驗證報錯",說明包本身有問題,直接進入"應用未安裝"的排查路徑。自動化這時候幫不上忙——它能掃,但不能判斷報錯的包是被重打包了還是本身損壞了,這個得自己看。
結論
Apksigner 的自動化能力適合那些簽名動作已經頻繁到"再做一次就煩"的人——它把對齊、批量驗簽、知名品牌匹配這些重複勞動收進管線裡,讓你只在真正需要判斷的地方動手。對於偶爾簽一次的人來說,它就是個界面友好的手動簽名器,自動化那部分是免費送的彩蛋。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。