驗收單 · 2026-10-22 · 约 9 分钟
WebToApp 深度解析:一款零代码网页封装工具的 50+ 维指紋偽裝到底在解什麼問題
| 軟體 | WebToApp | 分類 | 工具 |
|---|---|---|---|
| 版本 | 2.5.5 | 體積 | 58.83M |
| 開發方 | 暂无资料 | 狀態 | 已歸檔 |
WebToApp 是什麼
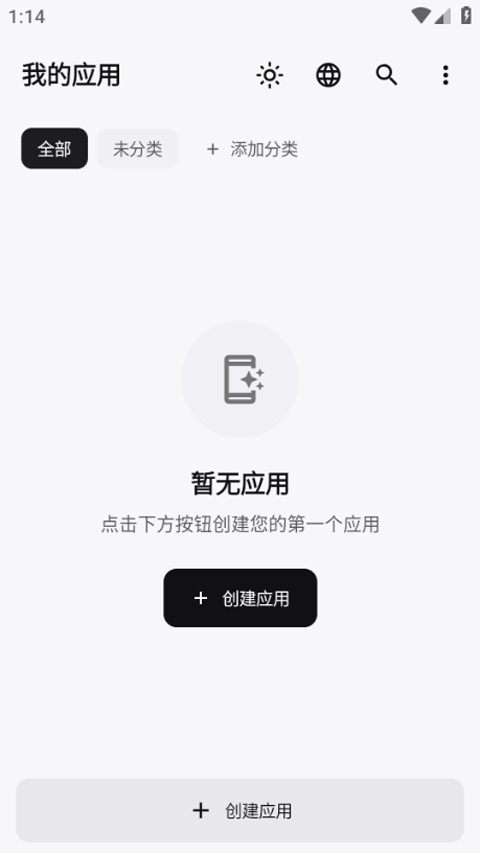
WebToApp官網 是一款 Android 端的應用封裝工具,定位很明確:把一個網址「打包」成一個 APK,讓用戶不需要寫一行程式碼就能把任何網頁變成手機應用。截至 2.5.5 版,它支援網頁、Node.js 服務端運行時、畫廊等多種輸入類型,每一種都有自己的專用表單,頂部則是共用的基本資訊卡——應用名稱、目標地址、圖標。
這樣的工具聽起來像是「WebView 套殼」,很多人確實這麼看。但 WebToApp 和同類工具的差距,恰恰在於它不滿足於「能跑」,而是想讓這個被封裝的網頁在瀏覽器看起來更像原生應用——這就是它為什麼要做 50+ 維瀏覽器指紋偽裝的原因。後文我們會拆解這套設計的邏輯。
安裝
WebToApp下載 本身就是一款 Android APK,安裝包 58.83MB,支援 Android 7.0 以上裝置。安裝過程和普通 APK 沒有區別,但有兩點需要注意:
第一,WebToApp 的「構建應用」功能需要一點額外的存儲空間權限——它會在 /sdcard/Android/data/com.webtoapp/ 下建立自己的工作目錄,用於存放應用定義、圖標資源、以及構建過程中生成的臨時檔案。如果裝置有多個存儲槽(例如 SD 卡),建議確保主存儲至少留有 500MB 空間,不然構建較大的應用時可能中途失敗。
第二,首次啟動後 WebToApp 會請求「安裝未知應用」的權限——因為它要在裝置上直接完成 APK 簽名,而不是調用系統的應用商店簽名服務。如果你之前沒有從第三方來源安裝過 APK,需要在系統設定中先開啟這個權限。這個設計取捨(為什麼不在雲端簽名而在設備上做),後面我們會聊到它的優勢和代價。
為什麼 WebView 殼這麼難做好
在深入細節之前,我們得先回答一個問題:把網頁塞進 WebView 裡到底能有多難?
答案取決於你想做到什麼程度。最簡單的實現就是建立一個 Activity,放一個 WebView 元件,載入目標網址——這確實是 WebToApp 的基礎架構。但這個「殼」會暴露在幾個問題面前:
- 網站透過 User-Agent 檢測發現訪問者是 Android WebView,而不是 Chrome / Safari / Edge,於是返回精簡版的頁面或直接阻擋;
- 某些站點會檢測 Canvas、WebGL、AudioContext 等高級 API 的指紋,識別出這不是一個「真正的瀏覽器」;
- 上架 Google Play 需要 App Bundle(AAB)格式,而不是傳統 APK——這意味著構建器要理解 Play Store 的動態分發規則。
WebToApp 的設計選擇是:這些問題都在應用端解決,而不是要求開發者自己處理。這就是它引入指紋偽裝模組的動機。
指紋偽裝的分層設計
WebToApp 的指紋偽裝不是一個扁平的功能開關,而是三層設計——每一層解決不同維度的檢測,彼此獨立又互相疊加。
第一層:瀏覽器指紋注入(JS 層)
這一層是最常見的做法:在 WebView 載入頁面前,通過 addJavascriptInterface 或 evaluateJavascript 向頁面注入一段腳本,覆蓋 navigator.userAgent、screen.width、navigator.hardwareConcurrency 等 DOM API 的返回值。
WebToApp 提供了約 28 個維度的可配置項,從 User-Agent(Chrome / Firefox / Safari / Edge 多版本可選)到 HardwareConcurrency(1-64 核)再到 DeviceMemory(1-32 GB)都可以獨立調整。更重要的是它還支持預設組合——比如「Chrome 最新版 + Windows 11」會自動把相關的 20 多個維度統一設置成一個合理的參考值,避免新手手動調配出矛盾的組合(例如偽裝成 iPhone 但同時聲稱 HardwareConcurrency: 8——iPhone A 系列晶片的邏輯核數模式和桌面 CPU 不同)。
另外值得注意的是 Canvas、WebGL、AudioContext 這三個高級指紋的處理方式。它們不是簡單覆蓋返回值,而是注入噪點——在 Canvas 繪製的每個像素值上加一個微小隨機偏移,讓每次繪製結果都略有不同。這比靜態偽裝更難被檢測到。
第二層:網路指紋(TLS / HTTP 層)
JS 層偽裝只能解決頁面內的檢測。網站服務端還會檢查 TLS ClientHello 的加密套件排序、HTTP/2 幀的預設值、SNI 等資訊——這些發生在 HTTP 請求建立的最早期,JS 還沒機會執行。
WebToApp 在這一層做了兩件事:一是允許自訂 TLS ClientHello 的加密套件順序(很多反爬系統的第一道檢查就是看套件排序是否匹配常見瀏覽器);二是支援 DNS-over-HTTPS 和 HTTP / SOCKS5 代理,讓 DNS 查詢和連線出口都可以繞過檢測。對於需要嚴格匿名的場景,還開啟了 ECH(加密客戶端 Hello)來隱藏真實 SNI。
第三層:設備端簽名(應用構建層)
這不屬於指紋偽裝本身,但和 WebToApp 的設計理念一脈相承——把所有構建過程留在設備上完成。
傳統的 APK 構建流程是:開發者在電腦上用 Android Studio 編譯 → 簽名 → 產出 APK。WebToApp 把這個流程整個搬到了 Android 設備上:構建器在裝置本地完成資源編譯、ZIP 對齊、V1/V2/V3 簽名,最後產出可以直接安裝的 APK 或符合 Google Play 要求的 AAB。
這樣做有兩個明顯優勢:第一,開發者不需要在電腦上裝 Android SDK 就能構建;第二,簽名密钥永遠不離開設備——對於需要保護簽名密钥的場景來說,這是一個有意義的安全取捨。但代價也很明顯:設備上的構建速度取決於手機的 CPU 性能,大應用的構建可能需要幾分鐘。
這套設計的代價與邊界
WebToApp 的指紋偽裝很全面,但它不是無敵的。從樣本文檔和實際使用反饋來看,有三個明顯的邊界:
第一,WebView 核心級別的指紋無法偽裝。 Chrome 內核的一些內部 API(比如渲染進程的 PID、chrome.loadTimes() 中的 timing 資訊)會暴露真實的內核版本,這些在應用層無法覆蓋。如果目標網站用了更底層的檢測方案,偽裝就會失效。
第二,高級反作弊系統會檢測多個指紋之間的邏輯矛盾。 比如偽裝成 Safari/macOS 但同時傳遞了 Chrome 特有的加密套件——這種矛盾會被識別為異常指紋,網站可能選擇降級服務而非直接攔截。這就是為什麼 WebToApp 提供預設組合而不是讓你自由拼裝。
第三,構建產物的體積問題。 50+ 個維度的偽裝配置會被編譯進 APK,加上 Android 構建工具鏈本身的體積,WebToApp 產出的 APK 通常比同樣功能的原生應用大 2-3 倍。對需要控制下載體積的場景來說,這是一個不容忽視的成本。
判斷:WebToApp 適合誰
說完原理和邊界,最後來回答一個實際問題:這款工具適合什麼場景?
適合: 快速把一個移動端網站變成應用來測試效果、為自己或小團隊打一個發行量小的工具類應用、在特定場景下繞過 WebView 檢測問題(比如某些電商網站對 WebView 環境有更嚴格的風控)。
不適合: 性能要求高的複雜應用(WebView 畢竟不是原生渲染)、需要上架 Google Play 並通過嚴格審核的應用(雖然支援 AAB 導出,但審核時如果被發現是純 WebView 殼仍有可能被拒)、對安裝包體積敏感的場景。
WebToApp 的設計哲學很清楚:用最少的配置解決最多的問題。它的 50+ 維指紋偽裝不是炫技,而是對「零碼農應用開發」這個定位的必然回應——如果目標是讓非技術用戶也能做出可發行的應用,那所有技術細節都必須在應用端被自動化處理。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。