驗收單 · 2026-10-22 · 约 11 分钟
裝了 Autox.js 才發現它要的比想像中多——一份權限隱私透視賬單
| 軟體 | Autox.js | 分類 | 游戏工具 |
|---|---|---|---|
| 版本 | 7.0.5 | 體積 | 126.65M |
| 開發方 | 暂无资料 | 狀態 | 已歸檔 |
Autox.js 是什麼,它能幹嘛,為什麼要從隱私角度拆
Autox.js 是一款跑在 安卓 手機上的自動化引擎——說白了,就是讓你用 JavaScript 寫一段腳本,然後把手機交給它去跑:遊戲掛機、每日簽到、重複點擊的操作流程、甚至是需要讀取屏幕文字再做判斷的複雜任務,都能讓腳本自己完成。它本身不做內容,只提供一個解釋器 + 一堆跟 Android 系統對話的 API,你寫什麼它就跑什麼。
我自己是個對個人數據比較敏感的人。裝自動化工具這種事,一開始想的就是「能跑就行」,直到後來才反應過來:這類軟體要碰的權限,比社交 App 加起來還多。它要看屏幕、要點按按鈕、要在其他 App 上疊懸浮窗、還可能要讀文字——每一樣都是系統級的敏感權限。於是就有了這篇賬單式的盤點:Autox.js v7 到底要走什麼、換來什麼、哪些能關掉、哪些必須給。
安裝
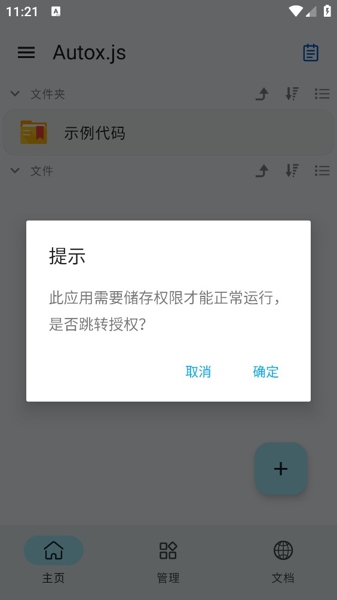
Autox.js 是 Android APK 安裝包,大小約 126.65MB,包名 org.autojs.autoxjs.v7,目前版本到 7.0.5。Autox.js下載之後跟普通 APK 一樣,開啟「允許未知來源」就能安裝——但安裝完成打開後,真正的權限請求才剛剛開始。
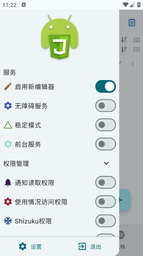
首次啟動引導會依次詢問:無障礙服務(AccessibilityService)、懸浮窗權限、儲存空間讀寫、以及 錄屏權限。四項裡面,無障礙服務是硬性必需——不給的話腳本就無法點擊其他 App 的控件,整個軟體等於廢了一半;懸浮窗是調試用的控制台與腳本編輯器浮窗,不給也能跑腳本但你看不見日誌、無法即時暫停;儲存空間用來讀寫腳本檔案與截圖,Android 13 之後會細分成「圖片」和「文件」兩個子權限;錄屏權限是使用 OCR 文字識別和圖像識別的前提,因為腳本必須先把屏幕內容截成圖片才能做後續分析。
安裝時沒給的權限之後隨時能在系統設定補,Autox.js 本身也會在用到對應 API 時彈出提示再請一次,不會強制要求你第一次就全部點同意。
它要走了什麼——逐項攤開
我把 Autox.js 會觸及的權限分成五類,每一類對應著樣本文檔裡寫到的功能模組:
第一類:無障礙服務(AccessibilityService)這是整個工具的根基。一旦啟用,Autox.js就能讀取其他 App 的控件樹(每個按鈕、輸入框、列表項的 className、text、bounds),並且發送模擬點擊、滑動、返回鍵等事件。樣本文檔裡所有用 className("Button").text("確定").click() 這類選擇器 API 寫的腳本,全部依賴這項權限。系統設定裡會顯示「允許 Autox.js 監控你的操作並檢索窗口內容」——這是最敏感的一條,等於把手機上顯示的每個控件都對它開了可見性。
第二類:錄屏與截圖(MediaProjection)腳本裡調用 captureScreen() 截圖、paddle.ocr() 做文字識別、以及圖像識別找圖找色,全部需要這項權限。它會在首次調用時彈出系統級的確認框(「將開始截錄屏幕上顯示的所有內容」),沒有這項就根本拿不到圖片。PaddleOCR v4 引擎本身是本地離線跑的,模型也內置在 APK 裡(slim 模型約 10~20MB),不涉及上傳,但它要讀的那一幀截圖裡有什麼,完全取決於你當時屏幕上顯示了什麼。
第三類:懸浮窗(TYPE_APPLICATION_OVERLAY)用來顯示腳本編輯器、控制台輸出、以及一個快捷啟停的浮動條。樣本裡示範過的 console.show() 彈出調試面板,就是掛在這個權限上的。Android 11 之後新增了「只在使用本應用時允許」選項——給這個級別比完全打開更克制,只是腳本跑到一半要看日誌時得先切回 Autox.js 主界面。
第四類:儲存空間讀寫(READ_EXTERNAL_STORAGE / WRITE_EXTERNAL_STORAGE)樣本裡提到的腳本檔案、webpack 打包產物、混淆加密後的 APK、截圖與識別結果圖片、OCR 自訂模型路徑,全都放在 /sdcard/腳本/ 這類目錄下。Android 13 之後系統會把讀取權限拆得更細:圖片、音訊、視頻、文件是分開請的,Autox.js 只需要文件權限就能正常運作,圖片權限其實是可選的(除非你要從圖庫選模板圖做找圖識別)。
第五類:網路訪問與 HTTP 請求樣本裡腳本可以發 HTTP 請求、VSCode 插件遠程調試、webpack 工具鏈下載依賴,這些都隱含著網路權限。Autox.js 本身的 OCR 引擎是本地離線的,但如果你寫的腳本裡有 http.get() 去拉遠端數據,那就是腳本作者自己決定上傳什麼了——框架層面不會做任何攔截。
給出去換來什麼——每項權限對應的功能收益
把上面的權限翻成腳本開發者能感知到的好處:
無障礙服務換來「控件級的精準操作」——不用管屏幕座標,直接說「找那個文字是確定的按鈕然後點它」,App 界面換位置、改大小腳本也照跑不誤。不給 = 只能靠 click(x, y) 硬點座標,屏幕一旋轉、分辨率一換就全錯。
錄屏權限換來「OCR 文字識別與圖像識別」——樣本裡示範的自動讀取「確認 / 同意 / 允許」然後點擊,就是 PaddleOCR v4 引擎的輸出。沒有這項你就只能靠控件選擇器,對非標準自繪控件(很多遊戲界面)完全無能為力。
懸浮窗換來「實時調試與快捷控制」——腳本跑在後台出錯了,控制台浮窗能看日誌、能輸入交互;浮動條能在任何界面一鍵暫停。不給也能跑,但腳本黑盒運行,出了問題只能停機重來。
儲存空間換來「檔案系統訪問」——寫好的腳本要存、webpack 打包要輸出 APK、截圖要保存、自訂 OCR 模型要載入路徑。安卓 13 細分之後其實可以只給「文件」權限,圖片權限跳過不影響核心功能。
網路權限換來「腳本裡的 HTTP 調用」、VSCode 遠程調試連接、以及 webpack 工具鏈下載依賴包。框架本身不主動上傳任何數據,但腳本作者的代碼裡有沒有,要看作者自己寫了什麼。
哪些可以關——把權限收緊的具體做法
樣本文檔裡沒有寫到系統設定層面的關閉路徑,但這些都是 Android 平台標準操作,路徑是通用的:
關閉無障礙服務:系統設定 → 無障礙 → 服務 → 找到 Autox.js → 開關切到關。關了之後所有依賴控件選擇器的腳本都會報錯,等於自動化功能半殘——這項不建議隨便關,除非你確定當下不用任何腳本。
關閉錄屏權限:系統設定 → 應用 → Autox.js → 權限 → 錄影與螢幕擷取 → 設為「不允許」或「每次詢問」。設為「每次詢問」最克制——腳本調用 captureScreen() 時系統會彈確認框,你當場決定給不給;設為「不允許」之後 OCR 和找圖功能直接廢掉。
懸浮窗降級:系統設定 → 應用 → Autox.js → 顯示在其他應用之上 → 改為「僅在使用本應用時」。這樣腳本跑到一半你要看控制台日誌的時候,得先切回 Autox.js 主界面,但平時在其他 App 上不會有任何浮窗打擾。
儲存空間細分:Android 13+ 在系統設定 → 應用 → Autox.js → 權限裡,把圖片、音訊、視頻的權限全部切到「不允許」,只保留「文件」權限。樣本裡沒有任何場景需要讀取你的圖庫或媒體文件。
網路權限無法在系統層關閉——因為這是 Android 架構層面的,不像單項敏感權限那樣可以獨立設置。但你可以在寫腳本的時候自己約束:不寫 http.get()、不做遠端調用,那腳本就是純本地的,框架本身不主動對外連接。
邊界聲明
有幾件事樣本文檔沒提到,我不想靠猜測下結論:
Autox.js v7 的 OCR 引擎是 PaddleOCR v4,樣本明確說明「運行方式:本地離線」,模型也內置在 APK 裡。但引擎初始化階段是否會檢查更新、是否上傳識別結果來改進模型——這些樣本沒提,我不下結論,也不做陰謀論的延伸。
樣本裡提到 webpack-autojs 插件可以做代碼加密、遠端拉取解密密鑰——這是腳本作者自己決定的行為,不是框架層面的默認行為。你自己寫腳本不加密、不用遠端密鑰,那就不會有這條鏈路。
VSCode 遠程調試功能需要連接同一區域網路——這個連接範圍是作者自己在配置裡指定的,框架不做強制上雲。
結論
什麼人不用在意這些?腳本只跑純本地自動化、不涉及敏感操作、而且腳本是你自己寫的——這類用戶給滿權限就行,Autox.js 本身的行為邊界是清晰的。
什麼人建議先收緊再用?打算用現成腳本(來源不明)、腳本裡有 HTTP 調用、或者你對屏幕內容隱私極度敏感——先把錄屏權限設為「每次詢問」、懸浮窗降級到「僅在使用時」、儲存空間只給文件權限,然後再觀察腳本實際行為。
工具本身只是個執行器,真正要防的其實是「別人的腳本裡寫了什麼」——這點權限收緊只能部分緩解,最終還是得回到「腳本來源要可信」這條老話上。
本文為個人基於網路公開資料整理編寫,非官方內容,僅供學習交流參考;軟體版權歸原作者所有,請支持正版;使用過程中遇到問題請查閱官方管道,本文不承擔任何責任。